Codequalität als Grundlage langfristiger Wartbarkeit
Das Thema Codequalität bei Softwareprojekten wir oft nur am Rande behandelt. Anwendungen, die wir nicht selbst von Grund auf entwickeln entsprechen häufig nicht unseren Qualitäts-Standards hinsichtlich der Aktualität von Komponenten. Ein solche Software kann zwar grundsätzlich betreibbar sein, sie stellt aber für die Betriebsumgebung ein hohes Risiko dar, da sie zum einen die Angriffsfläche der Anwendungsbetriebs vergrössert und zum anderen die Kosten für die Wartung der Anwendung erhöht. Um das zu vermeiden setzen wir beim ISCeco bereits zu Projektbeginn den Fokus hohe Codequalität.
Was ist Codequalität?
Für uns beginnt Qualitätssicherung bereits bei der Zusammenarbeit mit dem Kunden. Zu Beginn eines Projekts zeigen wir transparent auf, warum hohe Codequalität für die langfristige Stabilität und Wirtschaftlichkeit einer Software wichtig ist.
Wir entwickeln unsere Projekte agil in zweiwöchigen Sprints. Für jeden neu entwickelten Programmteil definieren wir klare Testkriterien, die gemeinsam mit dem Auftraggeber festgelegt werden.
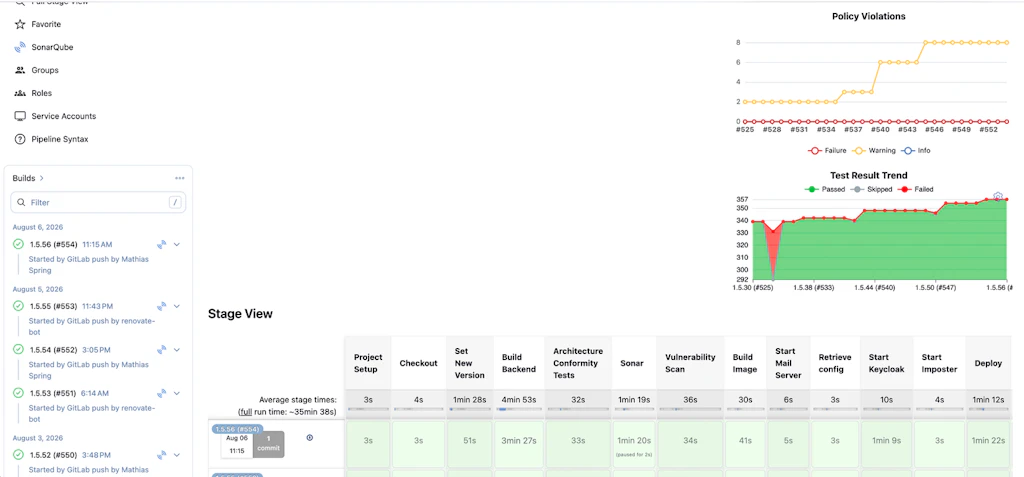
Bei jeder Integration von neuem Code werden automatisch sowohl die neuen als auch alle bestehenden Testskriterien geprüft. Diese Regressionstests stellen sicher, dass bestehende Funktionen weiterhin zuverlässig funktionieren und durch neue Änderungen nicht beeinträchtigt werden.
Codeprüfung nach strengen Standards
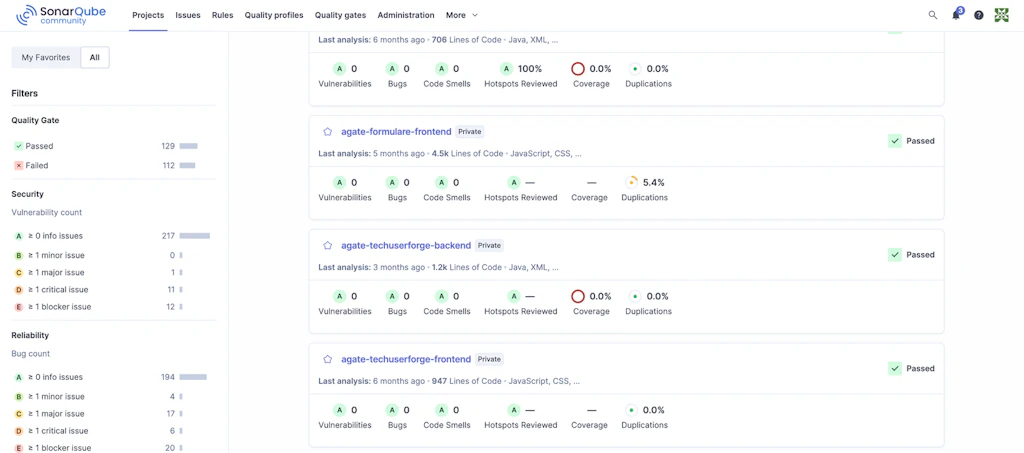
Im ISCeco wird jede Codezeile automatisch auf Fehler, Sicherheitsrisiken und mögliche Schwachstellen geprüft.
Dafür nutzen wir moderne Analysewerkzeuge mit über 800 definierten Prüfkriterien. Neu geschriebener Code wird erst dann freigegeben und ausgeliefert, wenn unsere strengen Qualitätsanforderungen erfüllt sind.
Code hat eine Supply Chain
Der von uns selbst entwickelte Code wird durch umfangreiche Tests und automatisierte Analysen überprüft. Gleichzeitig verwenden wir externe Frameworks und Bibliotheken, die wir nicht selbst entwickeln. Solche Frameworks sind aus der heutigen Softwareentwicklung nicht mehr wegzudenken, da sie die Produktivität erheblich steigern und bewährte Funktionen bereitstellen. Dennoch möchten wir auch dabei keine Kompromisse bei Sicherheit und Wartbarkeit eingehen. Deshalb setzen sogenannte Vulnerability Scanners, welche die gesamte Supply Chain des verwendeten Codes überwachen und analysieren. Sobald ein externer Softwarebaustein in unsere Anwendungen integriert wird, prüfen diese Werkzeuge sowohl den Baustein selbst als auch dessen Herkunft automatisiert auf bekannte Sicherheitslücken und Risiken. Dadurch stellen wir sicher, dass nicht nur unser eigener Code höchsten Qualitätsansprüchen entspricht, sondern auch sämtliche eingesetzten Komponenten langfristig sicher und wartbar bleiben.